SMSOFT ENTERPRISE UNIFIED GATEWAY // ZERO-TRUST AUTH● 멀티테넌트 독립 DB · 공식 Jira · AI · 2FA/TOTP 보안 가동중
SMsoft 고객사별 독립 프로젝트 DB & 엔터프라이즈 통합관제 보안 로그인
㈜에스엠소프트(SMsoft)는 발주 기관·기업별로 완전히 격리된 멀티테넌트 보안 데이터베이스(Multi-Tenant Isolated DB)와 암호화 인증 볼트를 운용합니다. 기관별로 부여된 전용 ID와 비노출 보안 비밀번호(Access Key)로 인증하시면 [① 미팅협의 가시화 ➔ ② 견적·계약 ➔ ③ 개발 진행사항 ➔ ④ Jira 실시간 응대 ➔ ⑤ SLA 유지보수] 전용 포털 및 엔터프라이즈 워크스페이스로 즉시 연결됩니다.
🛡️ PASSWORD POLICY: ZERO PLAINTEXT EXPOSURE🔐 HASH: ARGON2ID + SHA-256 HSM🛰️ TLS 1.3 · RBAC · 6-DIGIT TOTP
 🔒 테넌트 보안 격리 인증
CLIENT PROJECT DB & WORKSPACE AUTHENTICATION
Sign in to your workspace · 고객사 통합관제 접속
발급받으신 기업·기관 전용 프로젝트 ID와 보안 비밀번호로 인증하시면, 총괄 관리자 · 전담 기사 · 어르신 · 협약병원 · 프로젝트 협의 포털 중 원하시는 화면을 직접 선택하여 입장하실 수 있습니다.
PASSWORD & ACCESS KEY SECURITY ARCHITECTURE
화면 비밀번호 노출 0% · 암호화 검증🔐 로그인 비밀번호 · 보안 접속코드 운영 및 비노출 정책 상세 안내
POLICY 01 // ZERO EXPOSURE
비밀번호 화면 노출 원천 차단
보안 사고 방지를 위해 로그인 페이지 및 안내 화면 어디에도 초기 비밀번호나 샘플 접속 코드를 평문으로 표시하지 않습니다. 입력 시 전 구간 암호화 마스킹 처리됩니다.
POLICY 02 // 1:1 ISSUANCE
기관별 1:1 보안 비밀번호 발급
발주 기관·고객사별 로그인 비밀번호(Access Key)는 미팅 협의 또는 계약 체결 시 담당 수석 아키텍트가 지정된 보안 채널을 통해 기관 담당자에게만 1:1로 개별 전달합니다.
POLICY 03 // 2FA & ISOLATION
해시 검증 · TOTP 2FA · DB 격리
비밀번호 일치 시 Argon2id 검증을 거쳐, 타 고객사와 완벽히 분리된 기관 전용 화면(총괄 · 기사 · 어르신 · 병원 · 협의 포털)을 직접 선택해 입장합니다.
24/7 ENTERPRISE COMMAND & ENGINEERING INFRASTRUCTURE
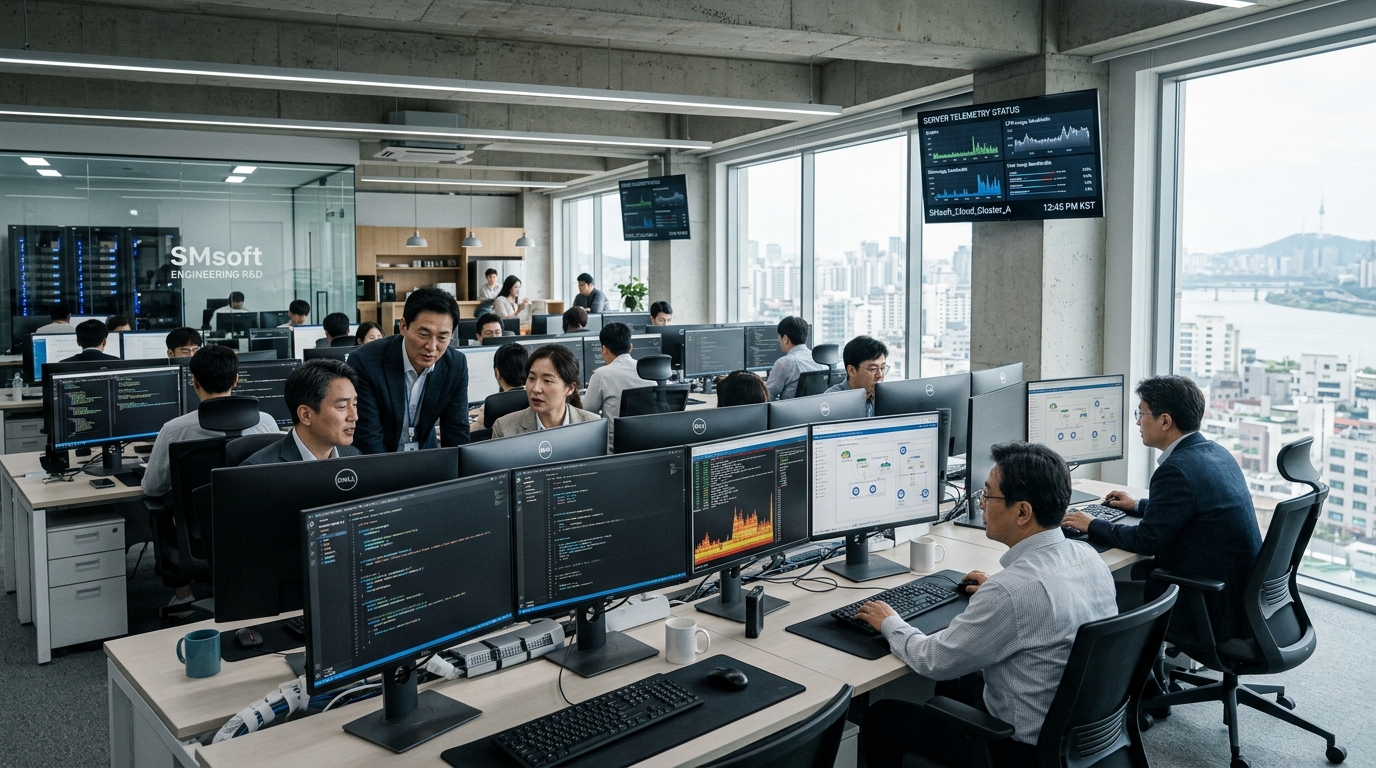
UPTIME 99.999% // SEOUL HQ🛰️ SMsoft 실시간 통합관제 센터 & 서울 R&D 엔지니어링 아키텍처 랩
📌 로그인 후 제공되는 고객사별 5단계 전 주기 프로젝트 통합 관리 체계STAGE 01 ➔ STAGE 05 FULL LIFECYCLE
STAGE 01
① 미팅협의 가시화
고객사 미팅 협의사항 도식화 및 업무흐름(Workflow) 정의
STAGE 02
② 견적·계약 완료
1:1 실시간 견적대응 게시판 및 옵션별 과업 범위 확정
STAGE 03
③ 개발 진행사항
시뮬레이션 데모 시연 및 마일스톤별 완료 기점 실시간 확인
STAGE 04
④ Jira 실시간 응대
공식 Jira 고유 티켓 발급 연동 및 AI·SNS 알림 즉시 응답
STAGE 05
⑤ SLA 유지보수
개통 후 상시 이력 DB 관리, 무인 관제 및 추가개발 보장
📌 고객사 전용 비밀번호(Access Key) 발급 및 기술 지원: 신규 프로젝트 킥오프 또는 미팅 협의 시 담당 수석 아키텍트가 기관별 전용 접속 ID와 비노출 보안 비밀번호를 암호화 발급해 드립니다.
SMsoft R&D Architecture Center